
Deux campagnes majeures documentées par HP Wolf Security et McAfee montrent comment les attaquants exploitent la crédibilité de l’intelligence artificielle et la familiarité des extensions de navigateur pour vider les comptes de détenteurs de cryptomonnaies. Les victimes sont piégées par des leurres d’apparence légitime et leurs fonds transitent vers des adresses contrôlées par les opérateurs.
🔑 En bref
- HP Wolf Security détaille la campagne TradingClaw, qui remplace 7 extensions de portefeuille par des copies volantes d’identifiants.
- McAfee identifie Google Notes, une extension clipper qui réécrit silencieusement les adresses copiées dans le presse-papiers.
- Darktrace recense plusieurs fausses entreprises (Pollens AI, Swox, Eternal Decay, Solune) exploitées pour diffuser des stealers.
- Google a supprimé 49 extensions Chrome imitant Ledger, MyEtherWallet et Trezor.
- Le groupe CrazyEvil, actif depuis 2021, aurait généré plusieurs millions de dollars selon Recorded Future.
TradingClaw et Needle Stealer : l’IA comme appât
HP Wolf Security a publié le 17 septembre 2026 un rapport couvrant la période d’avril à juin 2026 et détaillant une campagne exploitant un faux assistant de trading IA nommé TradingClaw. Le site promotionnel tradingclaw[.]pro était référencé via des résultats empoisonnés et des annonces sponsorisées sur les moteurs de recherche. L’archive distribuée contenait un exécutable nommé Trading Agent.exe accompagné d’une bibliothèque appelée iviewers.dll.
L’exécutable correspondait à OLEView (OLE/COM Object Viewer), un outil Microsoft signé numériquement. Cette signature légitime lui a permis de contourner SmartScreen. Au lancement, iviewers.dll était chargée via un mécanisme de chargement latéral de DLL (DLL side-loading), puis Needle Stealer était déchiffré et exécuté dans un processus Microsoft vierge grâce au process hollowing, une technique qui substitue le code en mémoire d’un processus suspendu.
Une fois actif, Needle Stealer énumérait les extensions Chromium installées et comparait leur identifiant alphanumérique de 32 caractères à une liste codée en dur :
| Extension | Écosystème principal |
|---|---|
| Phantom | Solana |
| Trust Wallet | Multi-chaînes |
| Atomic Wallet | Multi-chaînes |
| Coinbase Wallet | Ethereum et L2 |
| OKX Wallet | Multi-chaînes |
| MetaMask | Ethereum et EVM |
| Tonkeeper | TON (Telegram Open Network) |
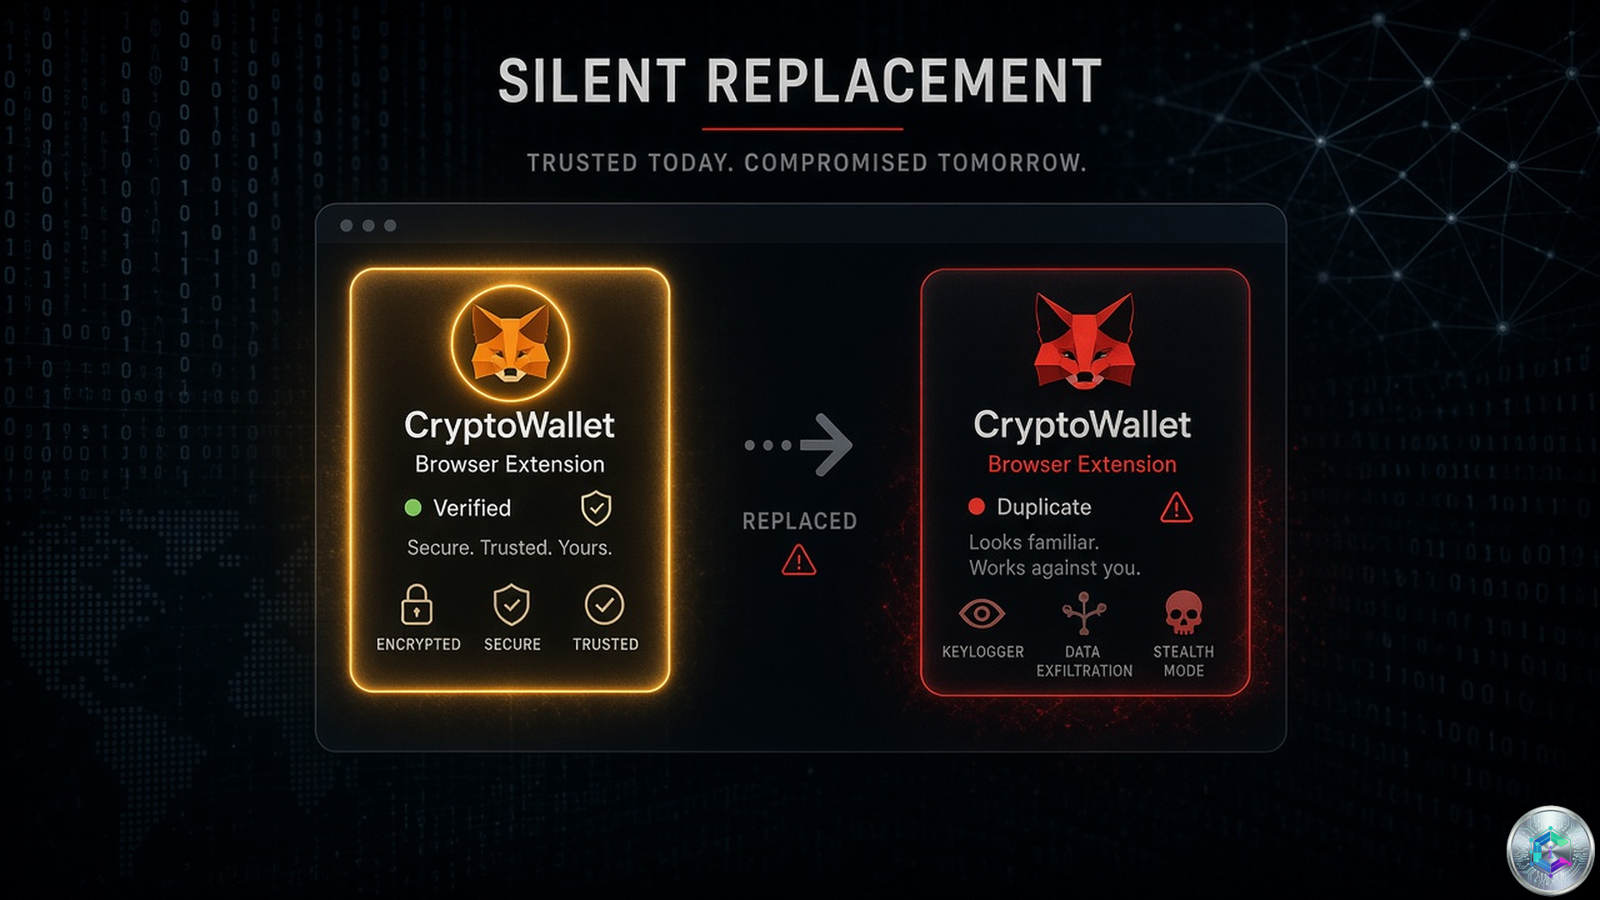
Lors d’une correspondance, le malware fermait le navigateur, substituait l’extension légitime par une copie malveillante, puis relançait le navigateur. Au premier lancement, l’extension factice contactait un serveur C2 (command and control) et chargeait des domaines de secours. Les écrans de connexion imitaient fidèlement les interfaces officielles ; les identifiants et mots de passe saisis par la victime étaient exfiltrés vers l’opérateur.
HP a précisé que, pour les portefeuilles protégés par une phrase de récupération secrète, le mot de passe saisi ne permet pas de réimporter le portefeuille ailleurs : il déverrouille MetaMask localement. Toutefois, l’extension substituée s’exécutait sur un appareil déjà sous contrôle des attaquants, exposant l’intégralité des fonds accessibles. Le nombre de victimes et le montant dérobé n’ont pas été communiqués. Malwarebytes avait déjà documenté TradingClaw dès avril 2026 et confirmé que Needle Stealer circulait aussi via d’autres chargeurs.
Phantom Stealer et quishing : la palette complète des leurres
Dans le même rapport, HP décrit des campagnes livrant Phantom Stealer, vendu ouvertement comme outil de pentest (test d’intrusion) avec assistance 24/7, crypteur intégré et mises à jour de fonctionnalités. Un script VBScript générait une commande PowerShell récupérant une image anodine depuis laquelle un chargeur .NET était extrait par stéganographie, c’est-à-dire en dissimulant du code dans un fichier image. Le composant Phantom Gate initialisait ce chargeur, qui téléchargeait ensuite le stealer, le décodait et l’injectait dans RegAsm, un processus légitime du framework .NET.
HP a aussi isolé des opérations de quishing, soit du phishing via QR code : des factures PDF envoyées par e-mail affichaient un document flou derrière un QR code à scanner avec un smartphone. La victime passait par un faux scanner de sécurité et une vérification Cloudflare Turnstile avant d’atterrir sur une page imitant OneDrive et réclamant des identifiants Microsoft. Un PC professionnel dispose de passerelles de sécurité bloquant les domaines de phishing connus ; un smartphone est plus exposé, ce qui permet à un lien bloqué sur PC d’être chargé sur mobile.
« Les utilisateurs passent constamment d’un appareil à l’autre et d’une application à l’autre, comme les navigateurs ou les nouveaux outils d’IA, et les attaquants les suivent rapidement. La sécurité doit fonctionner sur toutes ces interactions, sans gêner les utilisateurs. Cela signifie que les organisations doivent adopter une approche de confiance zéro fondée sur l’isolement et le confinement, afin que les clics et téléchargements non fiables ne deviennent pas un risque. »
James Wright, responsable mondial de la sécurité des systèmes personnels chez HP
Le pistage perceptuel d’images (image hashing perceptuel) sur VirusTotal a permis à HP d’identifier environ 400 images distinctes liées à ces campagnes sur trois mois. Le nom partagé et la chaîne de livraison suggèrent qu’un même acteur pourrait orchestrer Phantom Stealer et Needle Stealer.
Google Notes : le clipper qui réécrit le presse-papiers
McAfee a publié le 30 juin 2026 les résultats de son enquête sur une campagne distincte impliquant une extension malveillante baptisée Google Notes. Présentée comme un outil de prise de notes, elle opérait une attaque de type clipper : intercepter une adresse de portefeuille copiée et la remplacer par une adresse contrôlée par l’attaquant. Les installateurs non signés étaient observés en variantes .NET et Golang ; ils déployaient l’extension Chromium malveillante en modifiant directement les fichiers de préférences du navigateur, contournant les invites de sécurité normales, notamment sur les Chromium anciens où le mode développeur était exploitable.
L’extension réclamait des permissions disproportionnées pour une application de notes : accès à tous les sites, historique de navigation et presse-papiers. Elle surveillait les événements de copie et vérifiait le contenu via des expressions régulières ciblant Bitcoin, Ethereum, Bitcoin Cash, Ripple et Dash. Lors d’une correspondance, l’adresse interceptée était transmise au backend de l’attaquant ; ce dernier répondait par une adresse de remplacement spécifique à la victime, réécrite dans le presse-papiers avant que l’utilisateur ne colle.
La campagne utilisait une technique baptisée EtherHiding : des contrats intelligents Ethereum servaient à récupérer dynamiquement les domaines C2. L’attaquant pouvait faire tourner son infrastructure en mettant à jour la valeur du contrat, sans redéployer le malware. McAfee a observé que, pour Bitcoin et Ethereum, chaque adresse d’entrée produisait une adresse de remplacement unique mais déterministe. Pour Solana, une seule adresse statique était retournée pour toutes les victimes, rendant visible une accumulation progressive. L’une des adresses Ethereum contrôlées contenait environ 1 902 dollars au moment de l’analyse. La télémétrie montrait une concentration d’infections nettement plus élevée en Inde, signe d’une campagne opportuniste plutôt que régionalement ciblée. McAfee détecte la menace sous le nom CryptoStealer.NE.
Darktrace et CrazyEvil : l’escroquerie industrialisée
Darktrace a publié, avant les rapports HP et McAfee, une enquête sur une campagne d’ingénierie sociale exploitant de fausses entreprises aux thématiques IA, jeux vidéo, visioconférence, Web3 et réseaux sociaux. En décembre 2024, Cado Security Labs avait déjà documenté la campagne Meeten, ciblant des employés du Web3 via de fausses sociétés de logiciels de réunion.
Darktrace confirme que cette campagne se poursuit. Les opérateurs utilisaient des comptes X (ex-Twitter) compromis, généralement vérifiés, pour approcher les victimes et bâtir une façade crédible. Notion, Medium et Github servaient à héberger livrets blancs, feuilles de route et profils d’employés fictifs. Les variantes Windows et macOS coexistaient ; les binaires Windows étaient signés avec des certificats de signature de code volés. Les versions macOS distribuaient Atomic Stealer, ciblant navigateurs, wallets crypto, cookies et documents.
Parmi les entités factices recensées figurent Pollens AI (IA collaborative), Buzzu, Cloudsign, Swox (réseau social Web3), Wasper, Eternal Decay (jeu blockchain) et Solune. Certaines disposaient même de boutiques de merchandising fictives. Recorded Future attribue une partie de ces opérations au collectif de traffers CrazyEvil, actif depuis au moins 2021 et spécialisé dans les attaques contre utilisateurs crypto, influenceurs, professionnels DeFi et communautés de jeu. Le groupe aurait généré plusieurs millions de dollars de revenus selon la société de renseignement.
49 extensions Chrome retirées par Google
Le cas n’est pas neuf : Google a déjà supprimé 49 extensions du Chrome Web Store se faisant passer pour des applications de portefeuille pour Ledger, MyEtherWallet et Trezor. Ces 49 extensions ont été identifiées par Harry Denley, directeur de la sécurité chez MyCrypto, puis publiées par ZDNet. Selon Denley, elles semblaient avoir été compilées par la même personne ou le même groupe, probablement russophone.
« Bien que les extensions fonctionnent toutes de la même manière, la présentation diffère selon les utilisateurs ciblés. »
Harry Denley, directeur de la sécurité MyCrypto
Les fausses extensions envoyaient les données saisies lors de la configuration vers un serveur de l’attaquant ou un formulaire Google. Les fonds n’étaient pas immédiatement drainés lors des tests contrôlés de Denley. Il estime que le groupe s’intéresse aux comptes à forte valeur ou n’a pas encore automatisé le vol. Il prévient que d’autres extensions malveillantes devraient apparaître dans les mois à venir et encourage les signalements sur CryptoScamDB.
Conclusion
Ces campagnes confirment une tendance lourde : l’IA et les extensions de navigateur sont devenues des vecteurs d’attaque de premier plan contre les utilisateurs crypto. La surface d’exposition s’élargit à mesure que des outils grand public (assistants de trading, gestionnaires de notes, intégrations Web3) gagnent en crédibilité auprès du grand public. Pour réduire le risque, les défenseurs doivent combiner hygiène numérique, vérification manuelle des URL, isolation des téléchargements et usage systématique de hardware wallets.
Tant que les attaquants pourront abuser de la signature de code, du quishing mobile et de l’EtherHiding pour faire tourner leurs infrastructures à la demande, la vigilance restera le prix à payer pour détenir ses propres clés. Les prochaines vagues combineront probablement deepfakes vocaux, agents IA compromis et extensions dopées à l’IA pour automatiser encore davantage la phase d’approche.
Sources
Cet article est publié à titre informatif et éducatif. Il ne constitue en aucun cas un conseil en investissement. Faites vos propres recherches (DYOR) avant toute décision.

