

KelpDAO passe à l’offensive juridique contre LayerZero, neuf mois après l’exploitation qui a drainé 116 500 rsETH du pont Unichain et ébranlé l’ensemble de la DeFi. La plainte, déposée par Evercrest Technologies au Canada, impute directement au protocole d’interopérabilité la responsabilité d’avoir validé une architecture devenue la faille fatale du 18 avril 2026.
🔑 En bref
- 292 M$ drainés via l’exploitation du pont rsETH-Unichain exploitant un DVN 1-of-1 de LayerZero.
- Evercrest réclame 2 000 ETH, des dommages compensatoires, aggravés et punitifs contre LayerZero Labs et Bryan Pellegrino.
- Aave a absorbé 8,45 Md$ de retraits en deux jours et sa dette problématique atteint 123,7 à 230,1 M$.
- Le Conseil de sécurité d’Arbitrum a récupéré 30 766 ETH via une mise à niveau temporaire du L1 Delayed Inbox.
- L’attaque est attribuée à TraderTraitor, sous-unité nord-coréenne de Lazarus.
Une plainte à 2 000 ETH au Canada
Evercrest Technologies, société mère de KelpDAO, a déposé une plainte auprès de la Cour suprême de Colombie-Britannique contre LayerZero Labs Ltd., LayerZero Labs Canada Inc. et Bryan Pellegrino, cofondateur du protocole, assigné à titre personnel. Trois causes d’action sont invoquées : négligence représentationnelle, négligence et diffamation. Evercrest réclame des dommages-intérêts compensatoires, aggravés et punitifs, ainsi qu’une contribution de 2 000 ETH destinée à restaurer le backing du rsETH.
Depuis l’exploitation, plus de 650 M$ d’actifs ont été retirés de KelpDAO par des utilisateurs inquiets. Pellegrino a répondu publiquement sur X que les allégations étaient « sans fondement » et qu’il se défendrait à Vancouver. Aucune des allégations n’a encore été examinée au fond et aucune réponse à la plainte n’a été déposée.
Un DVN unique au cœur du dispositif
L’attaque s’est produite le 18 avril 2026 vers 17h35 UTC. L’attaquant a débloqué 116 500 rsETH, soit environ 292 M$ à l’époque, depuis le contrat OFTAdapter de KelpDAO sur Ethereum. Une seconde tentative portant sur 40 000 rsETH a été bloquée par le multisig d’urgence de KelpDAO 46 minutes après le drain initial.
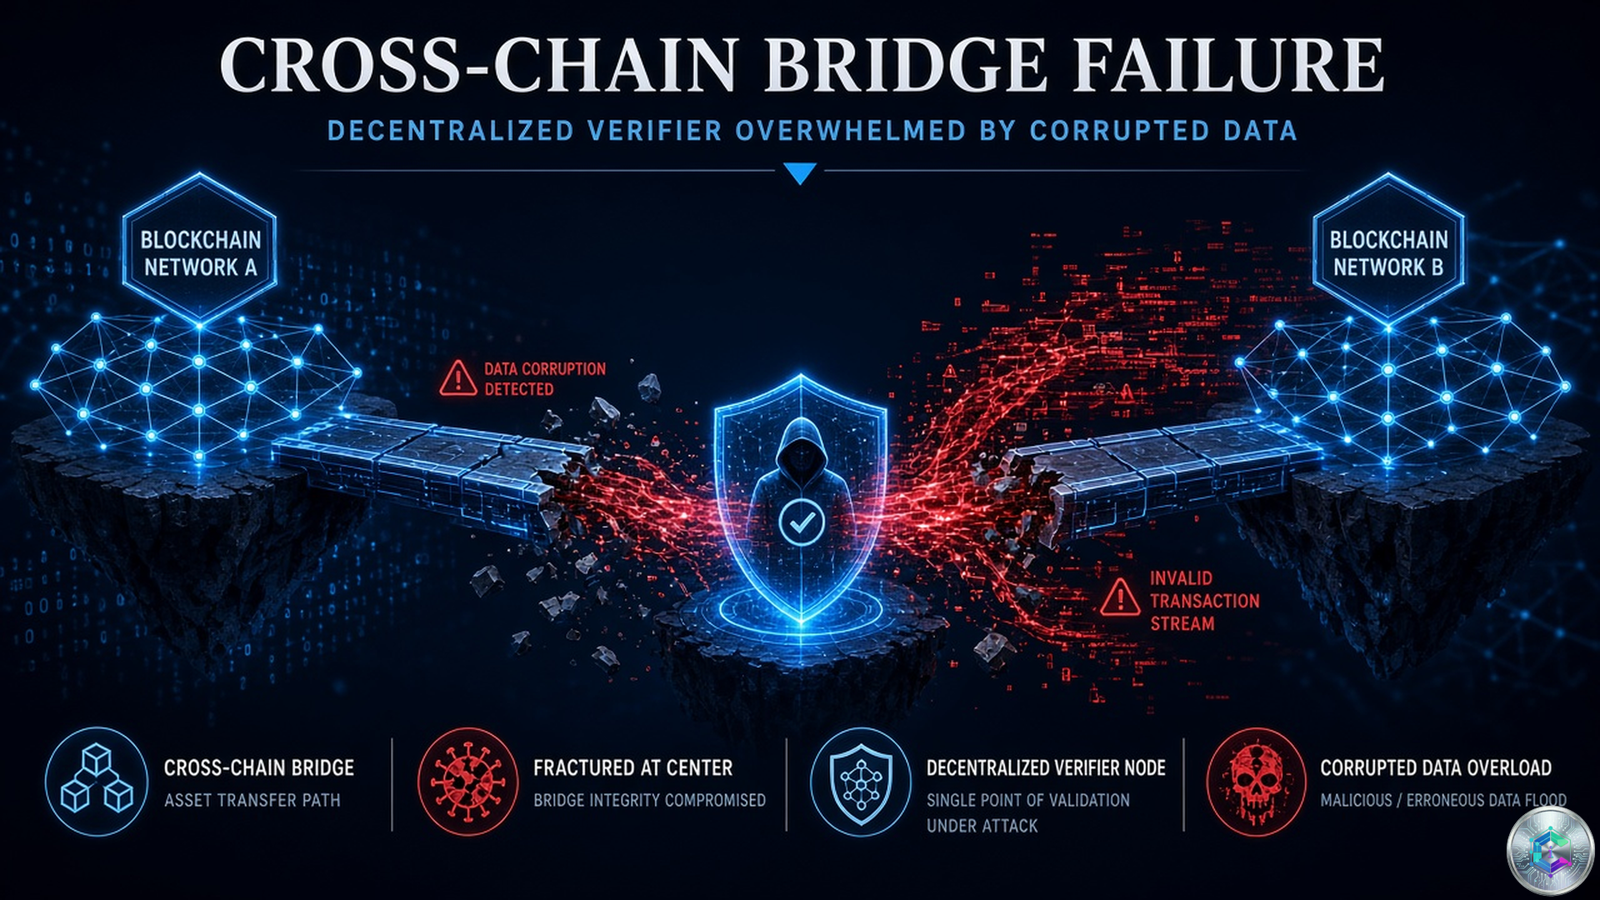
Selon Evercrest, l’exploitation ne résulte pas d’une défaillance interne mais de l’infrastructure de sécurité de LayerZero. Le protocole avait examiné et approuvé la configuration 1-of-1 du réseau de vérificateurs décentralisés (DVN) utilisée sur le pont Unichain. Plusieurs documents prouveraient que LayerZero avait validé publiquement ce choix.
- Le 2 février 2024, LayerZero indiquait à Evercrest que le code était « bon » et qu’il n’y avait « aucun problème » à utiliser la configuration DVN par défaut.
- Le 21 mars 2024, LayerZero dirigeait explicitement Evercrest vers la configuration 1-of-1 avec son propre vérificateur.
- En janvier 2025, LayerZero assurait que la compromission d’un vérificateur ne provoquerait au pire qu’un message mal vérifié.
« Personne ne devrait se fier à un DVN unique »
Bryan Pellegrino, cofondateur de LayerZero
La plainte souligne que LayerZero n’a jamais averti KelpDAO du risque spécifique attaché à un DVN 1-of-1. À l’inverse, USDT0 aurait reçu un avertissement comparable fin 2024 ou début 2025, l’incitant à exécuter son propre DVN. Evercrest affirme n’avoir jamais bénéficié d’une mise en garde similaire.
Mécanisme technique : empoisonnement RPC
L’analyse publiée par LayerZero le 20 avril identifie un mécanisme d’attaque par empoisonnement RPC, excluant un vol de clés, une compromission du DVN lui-même ou un bug de smart contract. Le 6 mars, un malware avait été installé sur l’ordinateur d’un développeur LayerZero. L’attaquant a ensuite manipulé les nœuds de LayerZero pour qu’ils fournissent de fausses lectures au vérificateur, puis, le 18 avril, désactivé par DDoS les nœuds tiers non compromis.
Le DVN, dépendant de ces RPC pour vérifier l’état de la chaîne source, a été contraint de lire les données empoisonnées confirmant un verrouillage fictif de 116 500 rsETH sur Unichain. Les nœuds compromis continuaient à servir des données exactes à tous les autres systèmes, rendant l’attaque invisible jusqu’à l’exécution du drain.
LayerZero attribue l’opération, avec une confiance préliminaire, à la sous-unité TraderTraitor du groupe Lazarus nord-coréen. Cette attribution fait suite à l’exploitation de Drift le 1er avril, qui avait coûté 285 M$. En 18 jours, le groupe est lié à environ 575 M$ drainés de la DeFi par deux vecteurs d’attaque structurellement différents, sans aucun bug de smart contract.
Impact massif sur la DeFi
En 48 heures, la valeur totale verrouillée de la DeFi a reculé d’environ 13 Md$, passant de 99,5 à 86,3 Md$. Aave a supporté l’essentiel des sorties, perdant 8,45 Md$ en deux jours et sa place de premier protocole par les dépôts. L’utilisation du WETH a atteint 100% dans les heures suivant l’attaque, avec environ 5,1 Md$ de dépôts en stablecoins soumis à des contraintes de retrait.
| Protocole / Métrique | Avant l’attaque | Après l’attaque (48h) | Variation |
|---|---|---|---|
| TVL DeFi totale | 99,5 Md$ | 86,3 Md$ | -13 Md$ |
| TVL Aave | 26,4 Md$ | 17,9 Md$ | -8,45 Md$ |
| Utilisation WETH Aave | normale | 100% | saturation |
| Dette rsETH (uniforme) | n/a | 123,7 M$ | n/a |
| Dette rsETH (isolée L2) | n/a | 230,1 M$ | n/a |
Le précédent Arbitrum : récupérer les ETH par fork
Après le drain, l’attaquant a déposé les 116 500 rsETH en garantie sur Aave V3 pour emprunter du WETH, créant une position non liquidable laissant Aave avec une dette irrécouvrable. Les fonds ont été échangés en ETH puis répartis : 75 700 ETH sur Ethereum et 30 765 ETH sur Arbitrum. Environ 89 567 rsETH restent engagés sur Aave comme collatéral.
Le 21 avril à 23h26 HE, le Conseil de sécurité d’Arbitrum (12 membres) a exécuté un vote 9-sur-12 pour récupérer les 30 766 ETH pontés. Plutôt que de geler l’adresse de l’attaquant, le Conseil a temporairement mis à niveau le L1 Delayed Inbox, ajouté une fonction permettant d’envoyer des messages cross-chain au nom de n’importe quelle adresse sans sa clé privée, forgé un message transférant l’ETH vers une adresse de brûlure, puis rétabli le contrat dans son état d’origine. Les fonds sont désormais dans un portefeuille intermédiaire, déplaçables uniquement par un vote ultérieur des détenteurs d’ARB.
Mesures défensives en cascade
Le 5-sur-9 Protocol Emergency Guardian d’Aave a gelé les marchés rsETH et wrsETH sur tous les déploiements à 18h52 UTC. Sur Aave V4, le Conseil de sécurité a désactivé l’approvisionnement et les emprunts sur le Ethereum Core Hub et le Kelp E-Spoke. Mardi matin, les marchés WETH sur Ethereum Core V3 ont partiellement rouvert, mais restent à 100% d’utilisation.
- SparkLend, Fluid, Upshift : gel des marchés rsETH
- Lido : suspension des dépôts earnETH
- Ethena : suspension des ponts LayerZero OFT depuis le mainnet Ethereum
- Pendle : suspension des marchés de tokens principaux et de rendement rsETH
- Yearn : gel des coffres avec allocations rsETH
- Curve Finance et BitGo : suspension de fonctions spécifiques
- Morpho : sorties nettes malgré une exposition limitée à 1 M$ sur deux marchés isolés
KelpDAO a par ailleurs annoncé l’abandon de son projet de stablecoin sbUSD et a débuté la migration du rsETH vers un standard de sécurité cross-chain alternatif. La procédure judiciaire s’annonce longue, mais elle cristallise une question de fond : la validation tacite d’une configuration par un fournisseur d’infrastructure engage-t-elle sa responsabilité ?
Conclusion
Au-delà de la bataille juridique, cette affaire dessine un précédent pour l’ensemble du secteur de l’interopérabilité. Si la justice canadienne reconnaît la responsabilité de LayerZero pour avoir approuvé un DVN 1-of-1 sans avertissement, l’ensemble des protocoles d’infrastructure devront repenser la nature de leurs certifications techniques et de leur communication. À l’inverse, une victoire de LayerZero pourrait normaliser l’idée qu’une recommandation orale ou écrite ne constitue pas un engagement opposable.
L’autre enjeu concerne la dette d’Aave. Les détenteurs d’AAVE voteront-ils pour socialiser la perte sur l’ensemble des déposants ou l’isoler sur le marché rsETH ? Dans les deux cas, le précédent pèsera sur la gouvernance des protocoles DeFi pour les années à venir.
Sources
Cet article est publié à titre informatif et éducatif. Il ne constitue en aucun cas un conseil en investissement. Faites vos propres recherches (DYOR) avant toute décision.

