

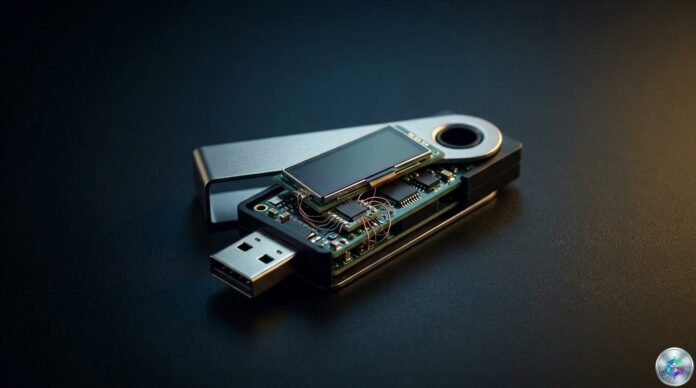
Deux wallets Ledger piégés ont été découverts en Allemagne chez MediaMarkt, à 48 heures d’intervalle, par un même utilisateur. Mais Ledger n’a, à ce stade, ni élargi formellement son enquête à l’Europe ni confirmé de retrait des rayons par l’enseigne : les deux affirmations circulent, aucune n’est sourcée.
🔑 En bref
- Asie du Sud-Est : entre 72 M$ et plus de 93 M$ subtilisés selon Bitquery (311 wallets drainés sur 5 blockchains)
- Allemagne : deux appareils Ledger piégés achetés chez MediaMarkt à 48 heures d’intervalle, par le même acheteur
- Aucun rappel formel des Ledger des rayons MediaMarkt n’a été annoncé par l’enseigne
- Le Genuine Check de Ledger ne détecte pas l’implant physique ajouté par l’attaquant
- Recommandation : acheter directement chez Ledger et migrer les fonds vers une nouvelle phrase de récupération
L’Asie du Sud-Est : l’origine du dossier, entre 72 M$ et 93 M$
Le point de départ est un revendeur, CryptoBilis, distributeur autorisé de Ledger pour l’Indonésie, la Malaisie et les Philippines, qui vendait également des appareils Trezor, OneKey, Tangem et SafePal. Dès le 9 octobre, les utilisateurs commencent à signaler sur X et Reddit des wallets vidés. Les analystes on-chain additionnent les pertes, et les fourchettes varient fortement selon les sources et les méthodes de calcul retenues.
| Source | Estimation des pertes | Wallets drainés | Chaînes couvertes |
|---|---|---|---|
| Bitquery | +93 M$ | 311 | 5 |
| Fourchette basse (estimations initiales) | ~72 M$ | — | — |
| Ledger (officiel) | « incident circonscrit » à CryptoBilis | Non détaillé | Non détaillé |
Quelques jours plus tard, Ledger confirme la nature exacte de l’attaque : un implant matériel non autorisé. Pas un exploit logiciel, pas un vol de données, pas une compromission des serveurs de Ledger. Un composant physique ajouté avant que l’appareil n’arrive chez le client, ce qui change la nature du risque et la manière d’y répondre.
Le fonctionnement, documenté par Mark Karpelès (ancien CEO de Mt. Gox) après examen de plusieurs appareils douteux, est redoutablement efficace. Une petite carte de circuit cachée sous l’écran — à l’endroit où le fabricant placerait normalement de la mousse de protection — embarque un microcontrôleur, une antenne, une puce LTE et une carte eSIM. Le montage observe ce qui s’affiche à l’écran, note la phrase de récupération lorsqu’elle est saisie par l’utilisateur, et la transmet à l’attaquant par réseau cellulaire. Une fois la graine en sa possession, l’attaquant n’a plus besoin du wallet : il reconstruit le compte sur n’importe quel autre appareil et vide les fonds plus tard. C’est ce qui explique la forme de l’attaque : une collecte discrète, suivie d’une vague de drains simultanés.
Le détail le plus inquiétant : l’appareil arrive intact, sous blister, et passe le Genuine Check, la vérification d’authenticité de Ledger. La puce de sécurité est authentique ; la seule façon fiable de repérer le composant supplémentaire est d’ouvrir le boîtier.
L’Allemagne : deux découvertes à 48 heures d’intervalle
Le 11 octobre, un utilisateur sous le pseudo @0xJohannes_ publie sur X les photos d’un Ledger ouvert, acheté quelques semaines plus tôt chez MediaMarkt. Sur la carte mère, des câbles supplémentaires et des composants électroniques qui n’ont rien à voir avec le matériel d’origine. Son message est sobre : « This is a device purchased in store from an official reseller in Europe. »
Deux points changent la lecture de l’événement. Premièrement, l’achat a eu lieu en magasin physique, chez un revendeur officiel, pas sur une place de marché ni chez un marchand inconnu. Deuxièmement, selon @0xJohannes_ et l’analyste @MagicalTux, il s’agit d’une variante plus ancienne de l’implant, ce qui suggère que la manipulation pourrait être active depuis plus longtemps qu’on ne le pensait. Un détail intrigue les observateurs : le composant d’antenne portait un marquage évoquant une version eurasiatique, ce qui alimente l’hypothèse d’appareils modifiés circulant hors des régions initialement touchées.
Le 12 octobre, @0xJohannes_ retourne dans un autre MediaMarkt en Allemagne et achète un wallet neuf, directement en rayon, en filmant. Il ouvre le boîtier. L’appareil contient lui aussi un implant. La vidéo est en ligne. L’acheteur appelle au rappel, nomme le distributeur Aqipa et indique que le second appareil est envoyé à Ledger pour analyse.
« This is a device purchased in store from an official reseller in Europe. »
@0xJohannes_, acheteur, post X du 11 octobre 2025
Établi vs non établi : où en est-on vraiment
Ledger a confirmé l’implant matériel. Ledger a confirmé que ses propres systèmes et ses ventes directes ne sont pas compromis. Mais sur le dossier européen, l’entreprise reste prudente : elle continue d’affirmer que tous les cas confirmés d’implant liés à l’incident du 9 octobre concernent des appareils vendus via CryptoBilis. Malgré les deux découvertes allemandes, Ledger n’a pas formellement étendu son périmètre d’investigation aux canaux européens.
Établi : deux appareils modifiés, achetés directement en magasin chez MediaMarkt en Allemagne, à 48 heures d’intervalle. Établi : au moins un implant matériel non autorisé est la cause des drains asiatiques. Établi : le Genuine Check ne détecte pas cette modification. Établi : aucun vol n’a été rapporté sur les appareils européens.
Non établi : que les deux appareils européens soient le produit de la même chaîne d’attaque. Non établi : que MediaMarkt soit impliqué dans quoi que ce soit. C’est un revendeur officiel, mais aussi un intermédiaire, avec ses propres circuits d’approvisionnement et de logistique. Non établi : l’ampleur réelle du phénomène en Europe.
À corriger : pas de retrait confirmé des rayons MediaMarkt
Sur un point précis, une rumeur circule qu’il faut corriger explicitement : contrairement à ce que relaient plusieurs discussions, aucun retrait des Ledger des rayons MediaMarkt n’a été formellement annoncé par l’enseigne à ce jour. Les pages produits des modèles Stax et Flex restaient accessibles en ligne après l’alerte. Ce qui existe, ce sont des appels au rappel et des avertissements communautaires, pas une décision de retrait des rayons. La différence n’est pas cosmétique : un retrait aurait signifié une contamination avérée à l’échelle d’un maillon de la chaîne, ce qui n’est pas le cas à ce stade.
Pourquoi un contrôle logiciel ne peut pas voir un implant physique
Le cas dépasse Ledger et mérite d’être posé clairement. Un wallet physique est vendu avec une promesse : votre phrase de récupération ne quitte jamais l’appareil. C’est la raison d’être du hardware wallet contre un logiciel sur un ordinateur connecté à Internet. Un implant physique ajouté avant la vente retourne cette promesse contre son propre mécanisme de vérification. La puce est authentique, donc le Genuine Check passe. L’appareil est sous blister, donc l’emballage est conforme. Le visuel est identique, donc rien n’alerte. Le firmware ne dit rien, parce que l’implant n’est pas un logiciel : il observe un bus de données et transmet.
Autrement dit, la vérification logicielle est structurellement incapable de détecter une attaque physique. Ce n’est pas un défaut du dispositif de contrôle de Ledger, c’est une limite de catégorie : un contrôle logiciel ne peut pas attester de l’intégrité physique d’un objet. Si votre phrase de récupération a été lue et transmise, votre wallet n’est plus un coffre-fort : elle est devenue une chaîne copiée ailleurs, que vous ne contrôlez plus.
Ce qu’il faut faire si vous avez acheté un Ledger récemment
- Si vous n’avez pas encore initialisé votre appareil : ne le faites pas. C’est le moment où l’implant peut capter la phrase. Ne saisissez rien.
- Si vous l’avez déjà configuré : migrez vos actifs vers un nouvel appareil acheté directement chez Ledger, avec une nouvelle phrase de récupération générée sur cette nouvelle machine. Déplacez les fonds, ne recopiez pas l’ancienne graine.
- Si vous avez acheté chez un revendeur : examinez physiquement l’intérieur de l’appareil. C’est la seule méthode fiable. Ledger précise que son Genuine Check ne permet pas d’exclure toutes les modifications matérielles.
Dans tous les cas : Ledger ne vous appellera jamais, ne vous écrira jamais en message privé et ne vous demandera jamais vos vingt-quatre mots. La marque l’a explicitement rappelé alors que l’afflux de victimes crée un terrain idéal pour les arnaques de récupération. Les faux appareils de remplacement envoyés aux victimes sont la prochaine vague prévisible.
Conclusion : la confiance dans le canal autorisé se dégrade
Si un implant peut être introduit entre le fabricant et le point de vente, la garantie « acheté chez un revendeur autorisé » perd sa valeur opérationnelle. Si un revendeur peut changer de propriétaire en quelques semaines sans que les anciens propriétaires n’aient plus accès aux systèmes — c’est le cas documenté de CryptoBilis, dont la totalité des parts a été cédée le 3 août à une personne du Heilongjiang — la confiance dans le canal autorisé se dégrade mécaniquement.
Ledger fait face à un dilemme : étendre officiellement sa réaction aux unités distribuées en Europe obligerait à informer des clients qui n’ont subi aucune perte mais ne peuvent savoir s’ils sont concernés. Le silence limite la panique mais laisse potentiellement en circulation des appareils que l’entreprise n’a pas encore examinés. En attendant, la règle de prudence est simple, et elle est celle que répètent tous les praticiens de la sécurité depuis une semaine : pour un wallet physique, le risque principal n’est pas dans le logiciel mais dans la chaîne de possession. Achetez directement chez le fabricant.
Sources
- The Defiant — couverture de l’incident Ledger et du second appareil allemand
- Bitquery — estimation des pertes à 93 M$ sur 311 wallets et 5 blockchains
- @0xJohannes_ sur X — vidéos et photos des deux appareils allemands
- @MagicalTux sur X — analyse technique de la variante d’implant
- Ledger — communications officielles et rappel des règles anti-arnaque
Cet article est publié à titre informatif et éducatif. Il ne constitue en aucun cas un conseil en investissement. Faites vos propres recherches (DYOR) avant toute décision.

